Articles by "security"

Bagaimana Mencegah Sniffing ?
Aksi Sniffing merupakan suatu tindakan yang sulit untuk dicegah, belum ada solusi yang paling tepat yang bisa digunakan untuk serangan semacam ini. Namun tentunya kita bisa meminimalkan, atau minimanl membuat si hacker yang suka mengintip informasi orang lain ini menjadi sedikit kesulitan melakukan aksinya.

network sniffing
Salah satu caranya adalah dengan mengganti semua HUB yang kita gunakan menjadi Switch, tentunya ini buka suatu pekerjaan yang mudah, namun dengan begitu minimal kita sudah sedikit menyusahkan si hacker untuk melakukan aksi sniffing dengan cepat dan mudah.

Selain itu, kita juga bisa menggunakan protokol-protokol yang memiliki standard aman, misalnya penggunaan protokol-protokol yang sudah dilengkapi dengan enkripsi data untuk mengamankan data atau informasi yang kita miliki, dengan demikian minimal jika data/informasi kita sudah terenkripsi, data/informasi tersebut akan menjadi percuma oleh si tukang intip (hacker) karena informasinya tidak dapat dibaca, kecuali jika si hacker menggunakan strategi lain untuk membuka data/informasi tersebut.

Berikut beberapa contoh protokol yang aman yang bisa kita gunakan untuk melindungi informasi yang kita miliki : IPSec, SMB Signing, HTTPS, dan lain sebagainya.

Bagaimana Mencegah Sniffing ?
Terkadang berbicara jauh lebih mudah dibandingkan dengan melakukannya. POP3 dan SMTP adalah salah satu protokol yang tidak aman karena mentransfer informasi dalam bentuk text yang dengan mudah bisa diintip oleh hacker, namun protokol ini biasanya digunakan oleh hampir semua orang dalam melakukan pengecekan email, dengan alasan bahwa protokol ini sangat sederhana, cepat dan bisa bekerja dengan baik.

Saya pernah mencoba menggunakan protokol yang lebih aman ketika menggunakan komputer saya ditempat publik seperti di warnet, saya menggantikan enkripsi POP3 dan SMTP (kebetulan ISP saya mendukung setting semacam ini). Namun terkadang kenyataannya setting aman seperti ini malah membuat saya menjadi tidak bisa mengecek email selama beberapa waktu. Hal ini disebabkan tidak lain karena permasalahan di server ISP, yang entah diakibatkan oleh apa. Akhirnya saya mencoba menghilangkan lagi enkripsi ini dengan setting default supaya bisa kembali membuka dan mengecek email saya, hasilnya memang benar email saya kembali dapt bibuka dan dicek.

Memang pilihan yang sulit terkadang tidak selamanya membuat kita nyaman atau terbebani, jika kita dihadapkan pada pilihan “gunakan dengan resiko sendiri atau tidak usah sama sekali menggunakannya”. Ada risiko yang harus kita tanggung.

Satu lagi sekedar info buat teman-teman, bahwa penggunaan enkripsi akan membuat bandwith yang terpakai menjadi jauh lebih beasr dari seharusnya yang secara otomatis mengakibatkan koneksi menjadi lambat. Ini memang kabar buruk sehingga orang-orang berusaha menghindari penggunaan enkripsi kecuali untuk data-data yang dianggap penting dan rahasia saja.

Terima Kasih Anda telah membaca Artikel: Bagaimana Mencegah Sniffing ?

Baca Juga: Cara Installasi Webmin Pada VPS Linux

Semoga Bermanfaat..
Referensi: rodcysky.wordpress.com

hacker work
Every time we hear the word “Hacked” we are confused, how does this work and our imaginations get wild. But hacking is of accounts is caused due to lack of security precautions taken by the users using it not the companies which build the application.
We as users don’t take precautions and then run around and report of getting hacked. We need to first of all need to have different passwords for different accounts. Last year it was reported that maximum accounts were easy to hack because users had same password for all of there related accounts. We should use 2-step authentications wherever they are available.
It is required to think as a hacker to think for better precautions.We present you some tools used underground and where also links where you can find them.

Tor : Tor is free software and an open network that helps you defend against traffic analysis, a form of network surveillance that threatens personal freedom and privacy, confidential business activities and relationships, and state security.It is used for enabling anonymous communication.
SpyPhoneGold : It secretly records events that happen on the target phone,delivers this information to a web account, where you can view these reports 24X7 from any Internet enabled computer, where you can view these reports 24x7 from any Internet enabled computer or mobile phone. SPY Phone GOLD also allows you to listen to the surroundings of the target mobile , listen to the phone conversation and to know the location of the device. Some more tools are MobileSpy & FlexiSpy
Wickr : The Wickr instant messaging app allows users to exchange end-to-end encrypted and content-expiring messages, including photos, videos, and file attachments. Some more are Telegram & Signal.
S-Tools : The steganography tools (S-Tools) software is another program that allows audio and image files to be hidden within other audio and image files. The base file has to be either a WAV audio file or BMP/GIF image file. Other audio and image file types can be hidden within the base image.

We talked about some black-hat apps and tools which are used to “Hack”. Now we will also give you some info on some tools which can help you in security of you and your family.
Bit Locker : is a full disk encryption feature included with select editions of Windows Vista and later. It is designed to protect data by providing encryption for entire volumes.This is only for windows user Linux & Unix based OS’s are more secure that Windows OS’s.
Antivirus : You need to have a great antivirus inorder to block back doors and vulnerabilities coming from Internet. You can use Lookout & AVG this are some great one’s
Toco Mail :Parents need to know that Tocomail is an email service for families that sends kids’ emails to parents first; you can then approve or reject all incoming messages. While nothing on the web is 100 percent guaranteed safe, parents can rest easy that all email from sources that aren’t already approved contacts will come to them first. Kids can respond on their iPad or iPhone device via the Tocomail app.
Eraser : Eraser is an advanced security tool for Windows which allows you to completely remove sensitive data from your hard drive by overwriting it several times with carefully selected patterns.
Blancco Mobile : It is designed to securely erase mobile phone data from your smartphone’s internal and external memory. Restoring factory settings does not ensure that data is permanently destroyed, because your data can still be recovered afterwards. With Blancco Mobile, all user data such as emails, contacts and text messages are permanently erased, facilitating the safe reuse or resale of the phone. The software also works with tablet computers.
These were some tools from our research do let us know if you know some other than these. Also do recommend this story if you find it helpful :)

Sebelumnya saya sudah mempostingkan sedikit tutorial mengenai winrar yaitu cara mengkompres file menggunakan winrar, seperti yang telah kita ketahui bahwasanya winrar merupakan software multi fungsi yang berguna untuk memaketkan file dan folder menjadi satu bagian dengan cara mengkompresnya. Pada kesempatan ini, saya akan mempostingkan bagaimana caranya untuk mengamankan file dan folder pada winrar dengan menggunakan password.
Cara mengunci file dengan password menggunakan winrar

Nah, pada bagian ini sangat penting untuk file yang ingin kita amankan dari orang-orang jahat yang ingin mencuri file atau memodifikasi file pada komputer anda. Tahap pertama yang paling penting yaitu, anda memiliki file yang ingin diberikan password atau dengan kata lain file yang ingin di amankan, karena jika anda tidak memiliki file yang ingin diamankan, apa yang akan anda passwordkan? Caranya yaitu seperti dibawah ini.


Pertama sekali, pilih semua file yang hendak di paketkan atau di kompres dengan memadukan beberapa kata sandi. Kemudian klik kanan dan pilih "Add to archive".

Cara mengunci file dengan password menggunakan winrar

Selanjutnya akan muncul jendela dimana terdapat beberapa pilihan toolbar dan menu yang dapat anda pilih, tetapi kali ini pilih "Advanced" pada menu bar dan pilih "Set Password" untuk menambahkan password anda pada file yang anda kompres.


Kemudian akan muncul jendela "Archiving with password", maka masukkan password anda! Pada kasus saya ini, password yang saya masukkan yaitu "12345" sebagai contoh. Lalu klik "Ok" untuk persetujuan.
Cara mengunci file dengan password menggunakan winrar

Pada langkah ini, klik "Ok" kembali pada jendela "Advanced"sebelumnya untuk persetujuan file yang akan di buat(dikompres dan dipassword).
Cara mengunci file dengan password menggunakan winrar

Tunggu beberapa saat, maka akan muncul file output rar nya pada folder dimana anda membuat(create) file rar sebelumnya. Dan klik dua kali untuk membuka file sebagai contoh, dan pada saat anda mengekstrak atau membuka file didalam file outputnya, maka akan dimintai konfirmasi password yang anda buat sebelumnya.
Cara mengunci file dengan password menggunakan winrar

Selamat bertemu kembali teman-teman, saudara-saudara, ibu-ibu, bapak-bapak, siapa yang punya anak tolong aku.... lhah, kok malah nyanyi ini? Hadeh... Pada pagi yang cerah ini, saya akan memberikan sedikit postingan mengenai cara mengamankan akun email anda menggunakan gmail dengan cara verifikasi dua langkah.

Berhubungan sangat banyaknya masyrakat awam akan dunia IT yang sangat berkembang dengan pesat ini, membuat masyarakat awam semakin ketinggalan dalam perkembangan dunia moderenisasi ini. Oke, selanjutnya saya ingin memberikan tutorialnya, cek tutorial ini! Jangan kemana-mana! Cukup duduk manis dan lihat tutorial ini!

Pertama sekali, anda harus login kedalam email anda.

Kemudian, arahkan kursor mouse anda ke sudut kanan atas jendela browser anda dan akan anda temui logo gear seperti gear motor pada umumnya, klik logo tersebut dan pilih "Setting/setelan"

Langkah selanjutnya, anda akan melihat berbagai macam menu pada bar atas, pilih "akun dan impor" seperti gambar dibawah ini. Dan klik "Setelan akun Google lainnya".

Klik dan pilih "Akun & keamanan".

Selanjutnya akan anda temui menu "Verifikasi 2 langkah" pada menu sebelah kanan. Klik menu tersebut untuk mengaktifkannya.

Pilih "Mulai penyiapan" untuk melanjutkan proses penyiapan mengaktifkan verifikasi 2 langkah email anda.

Langkah kesekian, anda harus menyiapkan ponsel, HP, Smartphone, stupidphone, atau apalah yang kiranya mempunyai SIM card untuk dapat mengirim kode verifikasi untuk anda. Lalu masukkan nomor SIM card anda. Dan klik "Kirim kode" untuk mengirimkan kode verifikasi.

Setelah kode verifikasi sudah anda terima, masukkan kode verifikasi 6 digit tersebut kedalam kolom yang sudah tersediakan. Kemudian klik "Verifikasi"

Selanjutnya anda lakukan penyetujuan konfirmasi dengan klik tombol "Konfirmasi". 

Tahap terakhir, anda cukup Logout dan Login kembali dan lihat hasilnya! Akun gmail anda sekarang sudah sedikit bertambah keamanannya, dan ingat! "No System Is Save", tidak ada sistem yang aman 100% di dunia ini kecuali sistem tuhan.

Referensi : Youtube-Ahan


Jumpa lagi dengan saya, kali ini saya akan mempostingkan sedikit banyak tutorial karena saya ingin meluangkan waktu saya pada blog saya yang sungguh sangat gila ini. Pada postingan kali ini saya akan membahas hanya sedikit dan tidak terlalu banyak, yaitu bagaimana cara mematikan autoplay pada USB Flashdisk. Daripada terlalu banyak berbicara, lebih baik banyak aksi.

Pertama sekali, masukkan USB Flashdisk anda pada laptop atau PC anda, kemudian akan muncul autoplaynya seperti gambar dibawah ini.

Kemudian, dijendela paling bawah terdapat tulisan "View more AutoPlay options in Control Panel", klik bagian tersebut! kemudian akan mulcul jendela baru seperti gambar dibawah ini.

Lalu, langkah selanjutnya yaitu hilangkan tanda contengan pada tulisan "Use AutoPlay for all media and devices" seperti gambar diatas, kemudian langkah terakhir, klik "Save" pada sudut kanan bawah, Selesai.

Referensi : Blog-Ahan

Hal Yang Paling Sering Terjadi Pada Wordpress dan Cara Mengatasinya

Cara update wordpress secara manual - Ada dua cara update wordpress, cara yang pertama secara otomatis yaitu hanya dengan meng-klik tombol update pada mesin wordpress, maka proses updating wordpress akan berjalan tetpi cara ini terkadang mendapat kendala baik yang disebabkan oleh server ataupun oleh jaringan internet yang tidak stabil sehingga proses update secara otomatis cenderung gagal, nah, sebagai alterntif kita menggunakan cara kedua yaitu update wordpress secara manual melalui cpanel, berikut langkah-langkahnya:

Langkah pertama update wordpress manual

Langkah pertama cara update wordpress manual adalah backup dahulu data anda melalui cpanel khawatir ada kekeliruan dalam proses update wordpress secara manual ini, kemudian silahkan download file wordpress terbarunya di www.wordpress.org/download, setelah file wordpress berhasil di download kemudian ekstrak file tersebut kemudian hapus folder wp-content nya selanjutnya compress kembali ke file zip dan simpan.

Langkah kedua update wordpress manual

Langkah selanjutnya cara update wordpress manual adalah silahkan masuk ke cpanel hosting anda, kemudian pilih file manager selanjutnya pilih public (masuk ke folder subdomain jika wordpress anda adalah subdomain), Hapus folder dan file wordpress anda pada pada cpanel seperti index.php, wp-atom.php dll, kecuali wp-content dan wp-config jangan dihapus seperti tampilan berikut ini.

Hal Yang Paling Sering Terjadi Pada Wordpress dan Cara Mengatasinya 

Langkah ketiga update wordpress manual

Langkah terakhir cara update wordpress manual yaitu dengan upload file hasil download wordpress (file format zip) baru kita yang sudah kita modifikasi sebelumnya (tanpa file wp-content), dengan cara klik tombol upload pada cpanel, tunggu beberapa menit hingga proses upload selesai, setelah proses upload selesai silahkan ekstrak file hasil upload tersebut dengan cara klik kanan kemudian ekstrak.

Hal Yang Paling Sering Terjadi Pada Wordpress dan Cara Mengatasinya 

Setelah proses ekstrak selesai silahkan coba akses wordpess anda karena proses update wordpress secara manual sudah selesai.

Hal Yang Paling Sering Terjadi Pada Wordpress dan Cara Mengatasinya
Cara mengatasi wordpress tidak bisa upload gambar
Cara mengatasi wordpress tidak bisa upload gambar - Beberapa waktu lalu saya mengalami kendala dalam mesin wordpress saya ketika update posting saya tidak bisa meng-upload gambar kurang lebih pesannya seperti ini:
"Unable to create directory /home/webkamu/public_html/wp-content/uploads/2012/04. Is its parent directory writable by the server?"
kendala ini saya dapat ketika baru melakukan pindah hosting wordpress saya, tapi alhamdulilah setelah googling sana sini ahirnya solusi mengatasi wordpress tidak bisa upload gambar bisa terselesaikan.

Penyebab utama munculnya pesan error diatas adalah karena wordpress tidak dapat mengupload gambar pada tempat yang ditentukan. Error ini sering terjadi pada wordpress yang baru berpindah hosting, dan lupa melakukan konfigurasi pada wordpressnya.

Nah, untuk mempersingkat waktu langsung saja kita ke masalah tersebut yaitu dengan cara silahkan masuk ke login wordpress anda kemudian klik setting dan selanjutnyaMedia dan pada bagian uploading files rubahlah isi file Store uploads in this folderdengan wp-content/uploads, kemudian simpan dengan klik save change. sebagaimana tampilan berikut :

Hal Yang Paling Sering Terjadi Pada Wordpress dan Cara Mengatasinya

Setelah langkah-langkah Cara mengatasi wordpress tidak bisa upload gambar di atas sudah selesai silahkan refresh halaman postingan anda kemudian upload ulang gambar anda.
Nah itu dia Hal Yang Paling Sering Terjadi Pada Wordpress dan Cara Mengatasinya.
Semoga Bermanfaat..

Referensi: Teuku Raja Blog

Teknik Menganalisa Traffik Jaringan

Forensik jaringan (Network forensic) merupakan proses menangkap, mencatat dan menganalisa aktivitas jaringan guna menemukan bukti aktifitas berhaya dari suatu serangan atau kejahatan yang dilakukan di jaringan.Website ini http://malware-traffic-analysis.net menyediakan beberapa teknik untuk menemukan berbagai jenis infeksi dan aktifitas yang berbahaya, banyak contoh contoh pembelajaran yang di ajarkan untuk kita pelajari bagaimana kita mengetahui perilaku yang berbahaya di suatu jaringan kita.

untuk sekedar latihan bisa coba kunjungi website ini dulu http://malware-traffic-analysis.net/2015/11/24/index.html
  
Network traffic analysis
 untuk mengetahui apa yang terjadi di lalulintas jaringan,kita coba menganalissa trafik jaringan yang sudah ada dan pernah di terbikan silakan di download : aktifitas traffic.pcap . Hal pertama dilakukan setelah mendownload sample data adalah dengan menggunakan tools tcpreplay untuk kita tiru bagaimana cara kerja lalulintas jaringan yang di tangkap di sebuah interface.


Setelah semua lalu lintas telah di replikasi dan di analisa, kita coba menggunakan suricata yang sudah coba kami analisa dan hasilnya bahwa ada beberapa komputer yang sudah terinfeksi oleh exploit kit dan beberapa pemberitahuan CnC.

 bisa kita lihat disini kita mendapatkan peringatan dari situs neuhaus-hourakus.avelinoortiz[.]com.
 urutan halaman untuk domain tersebut adalah :
  1. neuhaus-hourakus.avelinoortiz[.]com/forums/viewforum.php?f=15&sid=0l.h8f0o304g67j7zl29
  2. neuhaus-hourakus.avelinoortiz[.]com/who.olp?save=&effect=VFv9cHM&you=LmzXy&picture=J0sYyqN&why=Dv0ZsHPosOWnZsEC9KJ9myAYKZSGT
  3. neuhaus-hourakus.avelinoortiz[.]com/literature.disco?audience=5Hr&trip=&election=txK1BgKFW&piece=aRLmxzX&normal=QGOT&understand=IWOBe&theory=so8bghs&discover=y47E5&tell=gSIQ&opportunity=ZWe&available=z
  4. neuhaus-hourakus.avelinoortiz[.]com/yes.wbxml?unite=tXu9a5tJI&writer=J7y8dCR8F&describe=LzQOS9&for=&note=C26Z8129ea&number=gcsXv8v&next=2unI-c8
Disini dapat kita lihat bahwa domain ini di anggap berbahaya dari berbagai vendor webfiltering

Kalau kita coba menangkap aktifitas dan jaringan dan coba upload ke pcap virustotal  dan kami sudah mencoba upload. situs virus total memang sangat bagus untuk memeriksa traffic jaringan kita dan kita bisa melihat laporan dari virus total yang menganalisa jaringan kita.dan terkai dengan pembahasan di atas dalam aplikasi suricata ada sebuah file exploit di micromedia flash data.


 Terlihat di gambar bahwa telah di temukan seorang pengguna telah terinfeksi melalui jaringan,cara kerjanya sangat mudah bagaimana seorang pengguna bisa terinfeksi,pengguna yang membuka situs situs yang berbahaya akan di arahkan kehalaman website tersebut dengan menggunakan kode javascript, seperti popup iklan dan di redirect tampa kita sadari malah bisa terdownload dengan secara otomatis lagi.contoh penempatan javascriptnya seperti ini.


Kalau kita lihat lebih dalam code javascriptnya kita bisa menemukan iframe yang memuat halam situs yang berbahaya.Disini terlihat dibawah ini adalah halaman pertama kita kunjungi yaitu shogunworld dot com dan bisa kita lihat di bawahnya ada kode javascript iframe yang mengarahkan ke situ website yang berbahaya yang menggunakan iframe.

jika kita menggali lebih dalam lagi dengan menggunakan wireshark


 Nah ..klo kita lihat mengapat user membuka atau mengunjungi website shotgunworld[.]com ? jika kita lihat referal dalam TCP Stream, kita bisa lihat bahwa user mencari melalui google dan di arahkan ke website tersebut.

Jika kita lebih jeli dan teliti sedikit lagi ketika si pengguna mencari koneksi sebelum pengalihan terjadi kita dapat melihat bahwa si pengguna ini tertari dengan senjata,karena dia melakukan dua pencarian di Google:

1. http://www.google[.]com/url?sa=t&rct=j&q=&esrc=s&source=web&cd=1&sqi=2&ved=0ahUKEwimz-OWuqnJAhWJrD4KHZcYBLsQFggcMAA&url=http%3A%2F%2Fwww.cabelas.com%2Fcategory%2FShotguns%2F105537780.uts&usg=AFQjCNHKLe8zX3xPg6B1t17pycMEn7CRFw&bvm=bv.108194040,d.dmo

yang diarahkan ke http://www.cabelas.com/category/Shotguns/105537780.uts yang tampaknya tidak terinfeksi.

2. http://www.google[.]com/url?sa=t&rct=j&q=&esrc=s&source=web&cd=1&sqi=2&ved=0ahUKEwiKnu-0uqnJAhUIWD4KHal9DUcQFggcMAA&url=http%3A%2F%2Fwww.shotgunworld.com%2F&usg=AFQjCNEURWbI-lwIgSRkGqiR9ALrodRMUw&bvm=bv.108194040,d.dmo

dan bagaimana dengan website yang kedua ini ? : neuhaus-hourakus.avelinoortiz[.]com/forums/viewforum.php?f=15&sid=0l.h8f0o304g67j7zl29
disini klo kita lihat bahwa sesuai analisis bahwa kodenya telah di manipulasi kedalam kode HTML.

Kalau kita mencoba extract dari pcap dengan menggunakan wireshark dan kita bisa melihat hasilnya dengan menggunakan virus total,maka akan terlihat bahwa javascript ini telah banyak di manipulasi agar kita tidak sadar ketika membuka suatu website yang terlah terinfeksi malware dan segala macam, karena url yang kita buka sekarang banyak yang sangat mencurigakan karena ketika kita buka suatu website dan komputer/laptop kita membuka url lain lagi inilah biasa dinamakan bot network

bahwakan kadang2 komputer kita secara sendirinya me request nama domain yang tidak ada sama sekali, ini sangat berbahaya..:)

Domain-domain ini biasa dibuat oleh beberapa algoritma seperti domain generation algorithm (DGA). ini bisa jadi salah satu indikator bahwa komputer kita sudah terinfeksi botnet.

Kesimpulan

Setelah kita ketahui bahwa sebuah malware bisa terdeteksi pada komputer atau lalulintas jaringan kita dan kita bisa menganalisa suatu paket yang lalu lalang di jaringan kita maka disin kita bisa simpulkan sesuai dengan analisa gambar-gambar kita diatas bahwa :
  1. Si pengguna melakukan pencarian dengan google yang berkaitan dengan senjata
  2. Setelah mengunjungi beberapa situs toko senjata si pengguna berakhir di situs  site: www.shotgunworld[.]com
  3. Situs tersebut termuat iklan yang memiliki javascript.
  4. Javascript ini memliki iframe yang mengarahkan user kepada halaman yang sudah terinfeksi.
  5. dan akhirnya komputer si pengguna terinfeksi dan saat ini komputer si pengguna menjadi bagian dari botnet.

Antivirus GRATIS yang esensial untuk perangkat TANPA BATAS.

  
Lindungi seluruh keluarga.
Baik ketika Anda ingin melindungi perangkat milik Anda sendiri maupun milik keluarga, ini adalah solusi yang tepat bagi Anda.
Anda akan mendapatkan antivirus yang mendukung AVG Zen™ untuk melindungi perangkat Windows®, Mac®, dan Android™ tanpa batas dari satu dashboard yang mudah digunakan.

Antivirus

Membantu menghentikan, menghapus dan mencegah penyebaran virus, worm, dan trojan.

Anti-Malware

Melindungi Anda dari malware pada PC dan membantu menghentikan semua yang terinfeksi.

Anti-Rootkit

Membantu mengendalikan PC di tangan Anda, bukan di tangan peretas.

Pemindai Email

Mendeteksi lampiran terinfeksi atau berisi rogue sehingga tidak dapat merusak PC Anda. Berfungsi sebagai plugin untuk aplikasi email termasuk Microsoft Outlook® atau sebagai pemindai untuk akun POP3, SMTP dan IMAP.

Teknologi Cloud Pelindung

Mengenali dan mencegah ancaman yang muncul “di awan” melalui pembaruan otomatis terhadap perangkat lunak antivirus Anda.

Jaringan Perlindungan Komunitas

Mengubah setiap ancaman baru yang dihadapi oleh setiap anggota komunitas kita menjadi perlindungan bagi semua orang. Fitur ini memberikan tambahan perlindungan antivirus yang jauh lebih baik untuk seluruh komunitas AVG.
CONTINUE READING =>>

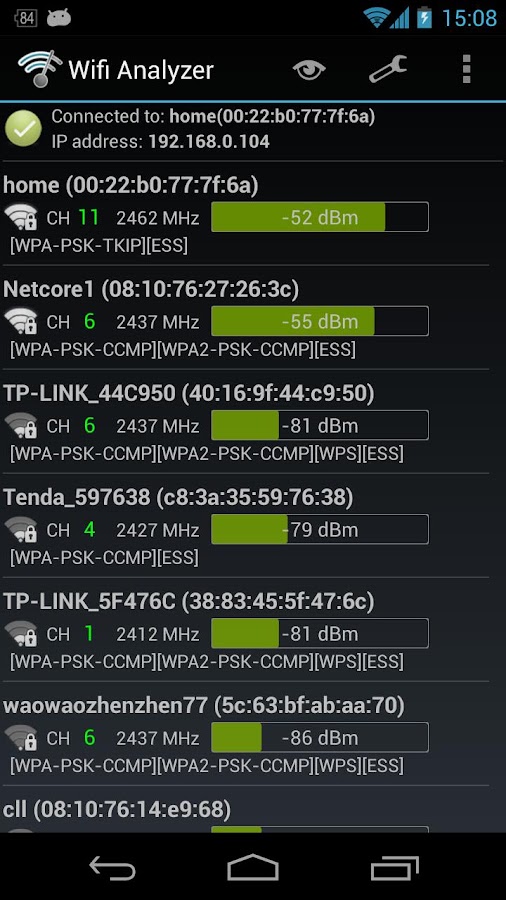
Wifi Analyzer ini bisa Anda pakai untuk menganalisis jaringan WiFi di sekitar Anda. Anda bisa mendapatkan informasi kualitas sinyal dan saturasi jaringan hanya dalam 5 detik.
Pada tab pertama Wifi Analyzer, Anda bisa melihat grafik yang menunjukkan kualitas sinyal jaringan WiFi terdekat. Dengan cara ini Anda bisa tahu dengan cepat ke jaringan mana Anda akan mendapatkan koneksi terbaik. Pada tab kedua, ada pengukur yang menunjukkan saturasi setiap jaringan yang ditunjukkan secara individual.
Wifi Analyzer ini sangat menarik karena meskipun sangat sedikit menggunakan ruang di perangkat Anda, tetapi bisa dengan mudah menunjukkan jaringan WiFi terbaik yang bisa Anda pilih. 

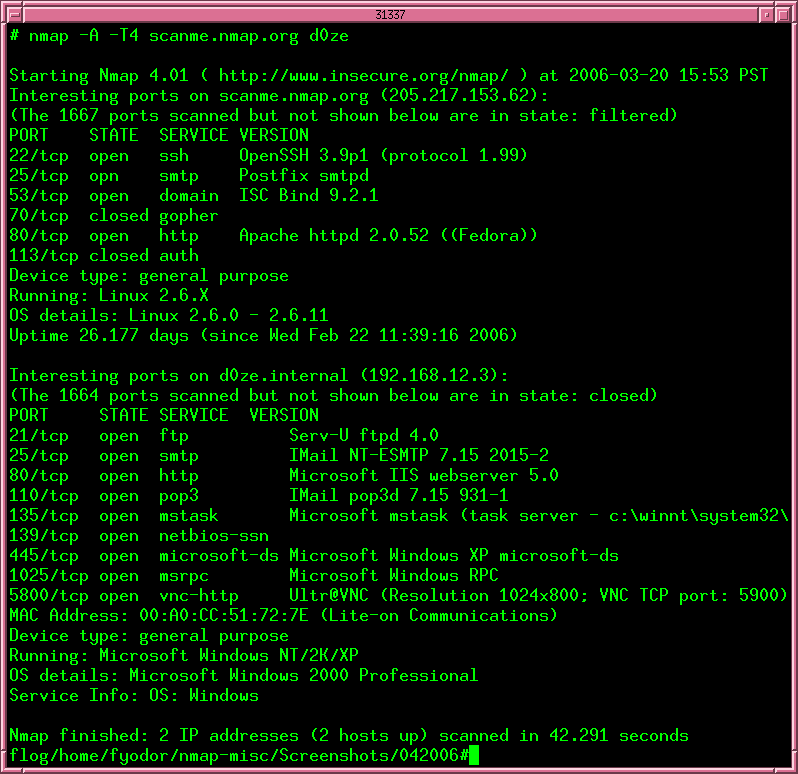
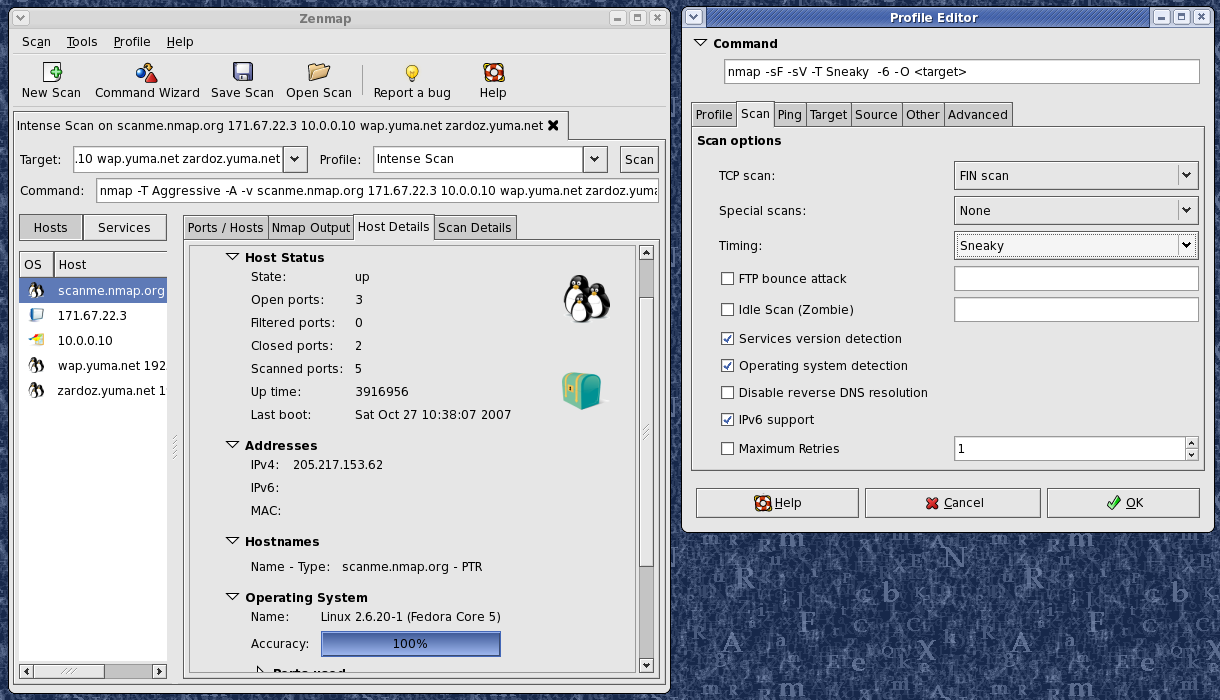
NMap memang tool security scanner yang sangat handal. Di kalangan praktisi computer security dan para hacker, NMap dikenal sebagai ‘swiss army knife‘ alias basic tool yang serbaguna. Tidak hanya handal di kalangan praktisi, tool ini juga muncul di beberapa film box office, misalnya di film The Matrix Reloaded, di sana ada salah satu adegan di mana Trinity sedang melakukan aktifitas hacking dengan menggunakan NMap.
Tool ini berfungsi sebagai security scanner dan memiliki kemampuan untuk ‘memetakan’ komputer-komputer yang ada dalam sebuah jaringan berikut service-service yang dijalankannya. NMap juga memiliki fungsi-fungsi standar layaknya sebuah security scanner: mendeteksi port-port yang terbuka, mengidentifikasi versi OS dan aplikasi yang digunakan untuk menjalankan service, dan lain-lain. Tidak hanya itu, NMap juga memiliki beberapa fitur yang dapat digunakan untuk menghitung jumlah network hop ke komputer target, menyembunyikan MAC address kita, mengelabui firewall dengan decoy packet dan lain-lain.
Meskipun selama ini Nmap telah mengalami perkembangan fungsionalitas, namun ia bermula sebagai sebuah scanner port yang efisien, dan hal itu tetap menjadi fungsi utamanya. Perintah sederhana nmap <target> akan memeriksa lebih dari 1660 port TCP pada host <target>. Ketika banyak scanner port secara tradisional membagi seluruh port ke dalam status terbuka (open) atau tertutup (closed), Nmap lebih granular. Ia membagi port menjadi enam status : open, closed, filtered, unfiltered, open|filtered, or closed|filtered.
 

Panduan Refensi Nmap (Man Page, bahasa Indonesia)


Name

nmap — Tool eksplorasi jaringan dan keamanan / scanner port

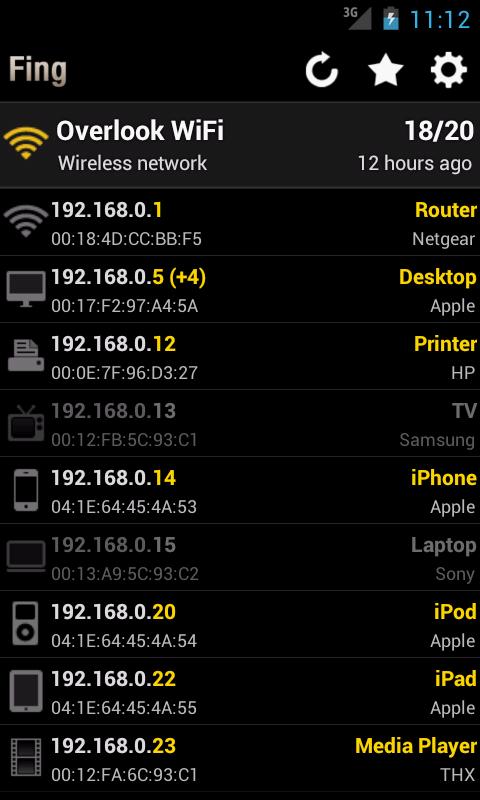
 Jika Anda Seorang Administrator jaringan dan menggunakan ponsel android, anda harus menggunakan aplikasi ini. aplikasi fing ini bisa melakukan scanning tcp port,ping,traceroute, dan pencarian dns pada jaringan wifi yang terhubung, dan bisa menampilkan rincian dari (ssid, Ip address dan kecepatan akses) pada wifi yang terhubung.
Kita bisa mengetahui setiap perangkat jaringan yang ada dan yang terhubung hotspot dan lebih detail informasinya dengan memakai Aplikasi Fing. Tinggal anda jalankan dan aktifkan WiFi handphone Android anda tentunya, kemudian terhubunglah  dengan jaringan nirkabel yang ingin anda periksa.

Proses scan network device nya sangat cepat dan tidak pakek lama,  Tidak lama setelahnya akan muncul daftar perangkat yang berhasil dideteksi.

Tentu saja kita dapat menganalisa perangkatnya lebih jauh, tap saja pada salah satu entry dalam daftar perangkat dan akan muncul informasi detailnya. Misal ini komputer anda bisa melakukan scan service apa saja yang aktif, misal FTP, SAMBA atau Active Directory tapi Fing tidak bisa mengaksesnya lho – harus menggunakan aplikasi lain yang mendukung Fing. Menguji konektivitas antar perangkat juga bisa dites melalui ping dari sini.

Ini List Fitur Lengkap fing yang di ambil dari app store google play

Find out which devices are connected to your Wi-Fi network, in just a few seconds.
Fast and accurate, Fing is a professional App for network analysis. A simple and intuitive interface helps you evaluate security levels, detect intruders and resolve network issues.

+ Discovers all devices connected to a Wi-Fi network. Unlimited devices and unlimited networks, for free!
+ Displays MAC Address and device manufacturer.
+ Enter your own names, icons, notes and location
+ Full search by IP, MAC, Name, Vendor and Notes
+ History of all discovered networks.
+ Share via Twitter, Facebook, Message and E-mail
+ Service Scan: Find hundreds of open ports in a few seconds.
+ Wake On LAN: Switch on your devices from your mobile or tablet!
+ Ping and traceroute: Understand your network performances.
+ Automatic DNS lookup and reverse lookup
+ Checks the availability of Internet connection
+ Works also with hosts outside your local network
+ Tracks when a device has gone online or offline
+ Launch Apps for specific ports, such as Browser, SSH, FTP
+ Displays NetBIOS names and properties
+ Displays Bonjour info and properties
+ Supports identification by IP address for bridged networks
+ Sort by IP, MAC, Name, Vendor, State, Last Change.
+ Free of charge, no banner Ads
+ Available for iPhone, iPad and iPod Touch with retina and standard displays.
+ Integrates with Fingbox to sync and backup your customizations, merge networks with multiple access points, monitor remote networks via Fingbox Sentinels, get notifications of changes, and much more.
+ Fing is available on several other platforms, including Windows, OS X and Linux. Check them out!

Berikut 10 aplikasi Android terbaik untuk menguji security


Dengan meningkatnya teknologi dan kemajuan di bidang ponsel, hacking hari ini telah menjadi sangat umum yang pernah dianggap hanya dilakukan oleh mereka yang memiliki pengetahuan ahli komputer. Hal bahkan sehari-hari seperti perangkat pintar hacked saat ini. Android Mobiles dapat menjalankan pengujian penetrasi dan uji keamanan dari hacking aplikasi android.
Hacking aplikasi yang digunakan oleh beberapa orang hanya untuk menjelajahi dunia teknologi atau untuk mengesampingkan langkah-langkah keamanan yang diinstal pada perangkat mobile mereka.Seperti kita mendekati menjelang akhir tahun 2015, mari kita lihat di atas 10 aplikasi hacking 2015 untuk android.

1. Hackode 

Hackode adalah salah satu aplikasi terbaik untuk orang yang ingin hack perangkat android mereka. Toolbox hacker adalah sebuah aplikasi untuk penetrasi tester, Etika hacker, administrator IT dan Cyber ​​keamanan profesional untuk melakukan tugas yang berbeda seperti Google Hacking, Reconnaissance, DNS Dig, Eksploitasi, Keamanan Rss Pakan dan banyak lagi. 

2. AndroRAT 
AndroRAT, pendek untuk Remote Administration Tool untuk Android, adalah aplikasi client / server dikembangkan di Jawa Android untuk sisi client dan di Jawa / Swing untuk Server, yang digunakan untuk mengendalikan sistem tanpa akses fisik ke sistem. 

3. SpoofApp 
SpoofApp pasti digunakan untuk bersenang-senang lebih fungsi. Ini memungkinkan Anda untuk spoof (Place) panggilan dengan nomor ID pemanggil. Pada dasarnya Anda dapat memanipulasi apa yang nomor muncul di ponsel teman Anda ketika Anda menelepon. Beberapa fitur lain meliputi changer suara menggunakan yang kita dapat mengubah suara kita dan bahkan dapat merekam seluruh pembicaraan. Untuk panggilan spoof, Anda perlu membeli SpoofCards yang dijual secara terpisah. 

4. WhatsApp Sniffer 
WhatsApp Sniffer adalah aplikasi hacker android besar, yang bekerja bersama-sama dengan aplikasi WhatsApp. Menggunakan aplikasi ini, Anda dapat hack swasta chatting WhatsApp, gambar, audio dan video dari teman yang menggunakan WiFi Hotspot Anda. Anda dapat memanipulasi gambar, video, akun info di kesenangan Anda. Hal ini terdeteksi oleh antivirus sehingga menonaktifkan antivirus Anda sebelum menggunakan aplikasi ini. 

5. APK Inspector
APK Inspector adalah alat yang hebat bahwa setiap pengguna aplikasi umum akan cinta. Ini tujuan utama adalah untuk melakukan reverse engineering aplikasi android. Ini berarti bahwa Anda bisa mendapatkan kode sumber dari aplikasi android dan mengeditnya untuk menghapus lisensi dan kredit. Namun, sebagian besar analis menggunakannya sebagai alat GUI yang kuat untuk melihat cara kerja sebuah aplikasi Android serta memahami coding di balik itu. 

6. Eviloperator
 Aplikasi ini secara otomatis menghubungkan dua orang dalam panggilan telepon membuat mereka merasa bahwa mereka saling menelepon. Jasa terbesar Eviloperator ini mungkin akan harus yang Anda dapat merekam dan menyimpan percakapan. 

7. WiFi Killer
 Aplikasi ini digunakan untuk memblokir orang yang menggunakan jaringan WiFi Anda. Anda dapat menonaktifkan koneksi internet dari perangkat yang menggunakan jaringan Anda. 

8. DroidSheep 
DroidSheep adalah aplikasi hacking yang fantastis untuk pemula dan orang lain yang ingin mencoba-coba ke dunia hacking. Aplikasi ini dapat dengan mudah digunakan oleh siapa saja yang memiliki perangkat Android dan hanya penyedia layanan web dapat melindungi pengguna. Jadi, siapa pun dapat menguji keamanan account-nya sendiri dan dapat memutuskan apakah akan melanjutkan menggunakan layanan web. 

9. Burp Suite 
Bersendawa Suite adalah jenis seperti korektor atau gagal aman. Ini adalah platform yang terintegrasi untuk melakukan pengujian keamanan aplikasi web. Berbagai alat yang bekerja secara lancar sama untuk mendukung proses pengujian seluruh, dari pemetaan awal dan analisis permukaan serangan aplikasi, melalui untuk menemukan dan evaluasi ancaman keamanan potensial. 

10. dSploit
 dSploit adalah Android analisis jaringan dan penetrasi Suite untuk melakukan penilaian keamanan jaringan pada ponsel. Ini adalah toolkit lengkap sehingga Anda dapat melakukan berbagai serangan seperti password sniffing, manipulasi lalu lintas real time, dllIni adalah Roundup tahunan aplikasi hacker atas dan alat-alat yang tersedia untuk smartphone Android dan tablet. Jika Anda menyukai setiap aplikasi hacker lainnya yang disebutkan di atas, silakan menjatuhkan nama di komentar sehingga kita dapat memasukkannya dalam daftar baru 2016.


Situs dunia hacker dan internet cyber disebut-sebut sebagai salah satu penemuan paling penting dalam sejarah manusia modern, dan seperti penemuan atom, kemampuannya untuk bermanfaat bagi umat manusia yang cocok hanya dengan potensinya untuk melepaskan Laskar besar adalah sebuah film dokumenter satu jam yang menawarkan sekilas belum pernah terjadi sebelumnya ke dalam dunia terbaru dan paling rentan perbatasan: dunia maya. Kami memasuki dunia hacker seperti Mafia Boy - seorang siswa SMA berusia 15 tahun yang naik ke ketenaran pada tahun 2000 dengan menyebabkan jutaan dolar dalam kerusakan setelah seorang diri mematikan raksasa internet - termasuk Yahoo, Amazon, eBay, Dell, Etrade, dan CNN.'Copyright Sangkalan Menurut Pasal 107 dari Undang-Undang Hak Cipta 1976, tunjangan dibuat untuk 'penggunaan yang adil' untuk tujuan seperti kritik, komentar, laporan berita, mengajar, beasiswa, dan penelitian. Penggunaan yang adil adalah penggunaan diizinkan oleh undang-undang hak cipta yang mungkin akan melanggar. Non-profit, pendidikan atau penggunaan pribadi tips keseimbangan dalam mendukung penggunaan yang adil

MKRdezign

Formulir Kontak

Name

Email *

Message *

Powered by Blogger.
Javascript DisablePlease Enable Javascript To See All Widget